Code und Erweiterungen.
SQL-Injection, Cross-Site-Scripting und weitere typische Sicherheitslücken.
Veraltete Plugins, offene Zugangsdaten und falsch konfigurierte Server schaffen Angriffsflächen. Wir prüfen Ihre Website und Server auf konkrete Sicherheitslücken und zeigen, was zuerst behoben werden sollte.
SQL-Injection, Cross-Site-Scripting und weitere typische Sicherheitslücken.
Unberechtigter Zugriff auf Daten und Funktionen.
Offengelegte Passwörter und API-Schlüssel in Code, Konfiguration und Protokollen.
Bekannte Sicherheitslücken, Schadversionen, Schadcode und Hintertüren.
SSH, Firewall, PHP, Container und automatische Veröffentlichung.
HTTPS, Sicherheits-Header, öffentlich erreichbare sensible Dateien sowie SPF, DKIM und DMARC.
Manipulierbarkeit von Chatbots, Assistenten und automatisierten Abläufen.
Wir erfassen, welche Technik Sie einsetzen, wo Ihre Website von außen erreichbar ist und wo Angriffe ansetzen können.
Von Code und Zugriffsrechten über Zugangsdaten und Software-Pakete bis zu Server, Schadcode und KI-Funktionen.
Wir gleichen Ihre Pakete mit einer aktuellen Liste bekannter Sicherheitslücken und Schadversionen ab.
Jeden schweren Befund prüfen wir ein zweites Mal, ob er wirklich ausnutzbar ist. Fehlalarme dokumentieren wir mit Begründung.
Wert von 0 bis 100 und Note von A bis F, nach festen Regeln berechnet. Eine bestätigte kritische Lücke begrenzt die Note auf C.
Was sofort, was in den nächsten Wochen, was diesen Monat und was später erledigt werden sollte.
Jeder Befund im Bericht ist einer anerkannten Fachliste zugeordnet.
OWASP Top 10 (2025): die häufigsten Schwachstellen in Web-Anwendungen.
CWE (inkl. Top 25): die gängige Einteilung von Programmierfehlern.
CVSS 4.0: der übliche Maßstab für den Schweregrad.
OWASP ASVS 5.0: Prüfanforderungen, an denen sich die Bewertung orientiert.
MITRE ATT&CK: bei Befunden, die Angreifer erfahrungsgemäß ausnutzen.
STRIDE: Bedrohungsmodell zu Beginn der Prüfung.
OWASP-Listen für KI-Anwendungen: wenn Chatbots, KI-Assistenten oder Agenten im Einsatz sind.
Diese Zuordnung ist eine Orientierung. Sie ist keine Zertifizierung und kein formales Audit nach ISO 27001 oder BSI-Grundschutz.
Mehr als ein automatischer Scan. Viele günstige Angebote prüfen nur von außen und meist nur WordPress. Wir sehen zusätzlich in Code, Server-Einstellungen und E-Mail-Konfiguration. Jeder Befund wird geprüft, bevor er in den Bericht kommt.
Kein Penetrationstest. Wir greifen Ihr System nicht aktiv an und versuchen keine Lücke auszunutzen. Ein Penetrationstest kostet meist mehrere tausend Euro. Braucht Ihr Unternehmen einen, etwa für eine Cyber-Versicherung oder für Vorgaben Ihrer Kunden, sagen wir Ihnen das offen.
Klarheit, dann Behebung. Nach dem Check wissen Sie, wo Sie stehen und was zuerst zu tun ist. Auf Wunsch beheben wir die Befunde zum Festpreis und prüfen danach erneut. Eine Garantie, dass eine Website dauerhaft sicher bleibt, kann allerdings niemand seriös geben: Neue Lücken entstehen laufend.
Sie erhalten einen Bericht auf Deutsch mit Sicherheitswert von 0 bis 100, Note von A bis F und klaren Prioritäten: sofort, in den nächsten Wochen, später. Die Ergebnisse besprechen wir in 30 Minuten.
Der Check verändert weder Ihre Website noch Ihren Server.
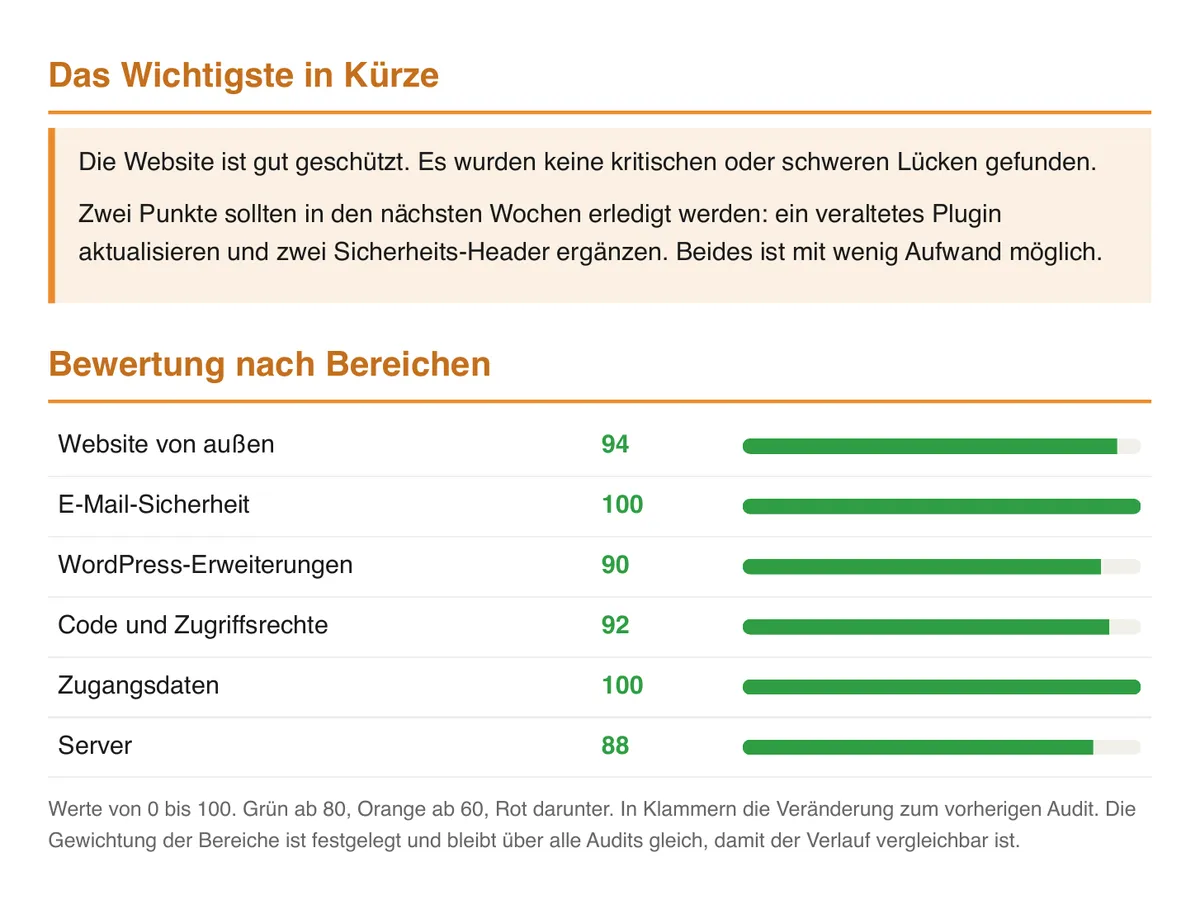
Auf Wunsch beheben wir die vereinbarten Schwachstellen und prüfen anschließend erneut. Der Vorher-nachher-Vergleich zeigt die Verbesserung.
1. Umfang klären. Sie nennen uns Ihre Website. Wir stimmen kurz ab, was geprüft wird: Website, Server, E-Mail oder alles zusammen.
2. Lesenden Zugang einrichten. Wir brauchen lesenden Zugriff auf Code oder Dateien, per Repository, SFTP oder Backup. Wir verändern nichts an Ihrer Website oder Ihrem Server.
3. Prüfung. Wir prüfen Code, Erweiterungen, Server, Website und E-Mail-Einstellungen. Jeden schweren Befund prüfen wir ein zweites Mal, bevor er in den Bericht kommt.
4. Bericht und Gespräch. Sie erhalten einen Bericht auf Deutsch mit Wert von 0 bis 100, Note von A bis F und klarer Reihenfolge: was sofort, was in den nächsten Wochen und was später. In 30 Minuten gehen wir ihn gemeinsam durch.
5. Behebung, wenn Sie möchten. Nach dem Check kennen Sie den Preisrahmen. Den verbindlichen Preis bestätigen wir mit einem Angebot, nachdem wir die Befunde im Detail geprüft haben.
Die Kopie Ihres Codes nutzen wir nur für die Prüfung und löschen sie danach. Zugangsdaten speichern wir getrennt und geben sie nicht weiter.
Halten Sie bereit, wo Ihre Website liegt (Hosting-Anbieter) und wer Zugang zum Server hat. Ein Zugang mit Leserechten genügt.
Buchen Sie ein kostenloses Erstgespräch oder rufen Sie uns an unter +49 8381 9123606.
Alle Preise netto zzgl. MwSt.
Wir benötigen lesenden Zugriff auf Code oder Dateien (Repository, SFTP oder Backup).
Code, Server, Website und E-Mail. Inklusive Bericht, Bewertung, Prioritäten und 30 Minuten Durchsprache.
Behebung vereinbarter Schwachstellen zum Festpreis, inklusive erneuter Prüfung. 200 € des Sicherheits-Checks werden angerechnet.
Sichere Zugänge, Firewall, automatische Updates, Sicherheits-Header, Backups und Überwachung.
SEO- und GEO-Basis-Check (Technik, Google-Sichtbarkeit, KI-Suche) und Sicherheits-Check zusammen. Mehr zum SEO-Basis-Check
Warum Updates zählen: PHP2Shell – was Sie jetzt prüfen sollten
Nennen Sie uns Ihre Website und wählen Sie „Sicherheits-Check“. Wir melden uns, um Umfang und Zugang mit Ihnen abzustimmen.